Showing posts sorted by relevance for query Volatility Workbench. Sort by date Show all posts

Sunday, December 27, 2020

Memory Forensics:How to analyze a VMware memory image with Volatility

Memory Forensics:How to analyze a VMware memory image with Volatility


ในการวิเคราะห์ Memory   ซึ่งเป็นข้อมูลในหน่วยความจำชั่วคราว (RAM) ที่กำลังทำงานอยู่ ซึ่งอาจเรียกว่าหลักฐานที่สูญสลายได้ (Volatile data) เราจำเป็นต้องใช้ เครื่องมือสำหรับการเก็บข้อมูลชนิดนี้และวิเคราะห์ Memory โดยเฉพาะ

Volatile memory หมายถึง หน่วยความจำแบบลบเลือนได้ ซึ่งเป็นหน่วยความจำที่ต้องใช้กระแสไฟฟ้าหล่อเลี้ยง เพื่อเก็บข้อมูล หากเกิดไฟฟ้าดับข้อมูลและโปรแกรมคำสั่งจะสูญหายไป หน่วยความจำประเภทนี้ เช่น แรม (RAM) ของเครื่องคอมพิวเตอร์ เป็นต้น


Memory analysis Tools

Evidence 

Malware Analysis.vmem 

1.Acquisition  (การได้มาซึ่งหลักฐาน)

ทำการเปิด Virtual Machine ที่เราสงสัยว่ามีโปรแกรมอันตรายติดตั้งอยู่ที่เตรียมไว้ 

Memory Forensics with Volatility
ทำการ copy Malware Analysis.vmem จาก  Virtual Machine
Memory Forensics with Volatility

2.Analyze Evidence 
2.1 PassMark Volatility Workbench เป็นเครื่องมือสำหรับวิเคราะห์ memory อีกตัวที่ใช้งานง่าย ไม่ต้องใช้ Command line เพราะเป็น  (Graphical User Interface, GUI) ลดปัญหาพิมพ์คำสังผิด เครื่องมือนี้ชื่อว่า volatility-workbench  จาก PassMark Software  พัฒนาจาก Volatility  นอกจากนี้ยัง สนับสนุน Mac and Linux memory ด้วยครับ
เรียก PassMark Volatility Workbench เพื่อเปิด  Malware Analysis.vmem เลือกคำสั่ง  คำสั่ง info เพื่อดูไฟล์  Malware Analysis.vmem ว่าเป็นระบบปฎิบัติการอะไร WindowsXP
Memory Forensics with Volatility

เลือกคำสั่ง Pslist สามารถเรียกดูข้อมูลของ memory และ thread ของแต่ละ process เวลาที่ process ทำการรัน หมายเลข PID (หมายเลข process)
Memory Forensics with Volatility
เลือกคำสั่ง Malfind สามารถเรียกดูข้อมูลของ memory และ process ทำการรัน ค้นหาโปรแกรมที่น่าสงสัย PID 1484 Beast2.07.exe
Memory Forensics with Volatility


2.2 Volatility Framework เป็นเครื่องมือสำหรับวิเคราะห์ memory เป็นเครื่องมือวิเคราะห์พยานหลักฐานดิจิทัลที่ใช้วิเคราะห์ ข้อมูลชนิด Volatile data จาก (RAM) ผ่าน Command lineที่เก็บมาสามารถนำไปวิเคราะห์ต่อ สนับสนุน Winodws, Mac and Linux memory ตัวนี้ฟรีครับ ใครศึกษาด้าน malware analysis ,Memory analysis 


เรียก Volatility Framework  เลือกคำสั่ง  คำสั่ง imageinfo เพื่อดูโปรไฟล์  Malware Analysis.vmem ว่าเป็นระบบปฎิบัติการอะไร WindowsXPSP2x86

Memory Forensics with Volatility

Pslist สามารถเรียกดูข้อมูลของ process ทำการรัน และหมายเลข PID (หมายเลข process)
#vol.exe --profile=WinXPSP2x86 -f "C:\CF101\Malware Analysis.vmem" pslist พบว่าโปรแกรมที่น่าสงสัย PID 1484 Beast2.07.exe
Memory Forensics with Volatility

ทำการใช้คำสั่ง connscan   ใช้สำหรับ  scan tcp connections ทั้งหมดที่ถูกใช้ ผลลัพถ์แสดงรายละเอียด IP address ที่เชื่อมต่อยู่
#vol.exe --profile=WindowsXPSP2x86 -f  c:\CF101\Malware Analysis.vmem  connscan
Memory Forensics with Volatility

ทำการใช้คำสั่ง dlllist   ใช้สำหรับ  แสดงรายละเอียด DLL ที่ถูกเรียกใช้ โดย Process ID 1484
#vol.exe --profile=WindowsXPSP2x86 -f  c:\CF101\Malware Analysis.vmem  dlllist -p 1484
Memory Forensics with Volatility
ทำการใช้คำสั่ง dlldump   ใช้สำหรับ dump รายละเอียด DLL ที่ถูกเรียกใช้ โดย Process ID 1484 ไปที่Folder ที่เราสร้างไว้
#vol.exe --profile=WindowsXPSP2x86 -f  c:\CF101\Malware Analysis.vmem  dlldump  -D dlls/ -p 1484


ทำการใช้คำสั่ง iehistory   ใช้สำหรับว่ามีการเรียกใช้ browser IE ทั้งหมดผลลัพถ์แสดงรายละเอียด ไฟล์ *.htm
#vol.exe --profile=WindowsXPSP2x86 -f  c:\CF101\Malware Analysis.vmem  iehistory
Memory Forensics with Volatility

ทำการ Scan virus  ในโฟรเดอร์ dlls ผลลัพธ์ที่ได้พบ Threats found : 5
Memory Forensics with Volatility

2.3 Magnet AXIOM เป็นซอฟต์แวร์สำหรับตรวจพิสูจน์หลักฐานดิจิทัล พัฒนาโดยบริษัท Magnet Forensics ช่วยในการตรวจพิสูจน์ข้อมูลดิจิทัล เพื่อสืบค้นและวิเคราะห์ข้อมูล ที่บันทึกอยู่ในสื่อบันทึกข้อมูลดิจิทัลต่าง ๆ อีกทั้งยังสามารถสืบค้นและวิเคราะห์ข้อมูล  memory  ซอฟต์แวร์นี้ต้องซื้อ license 
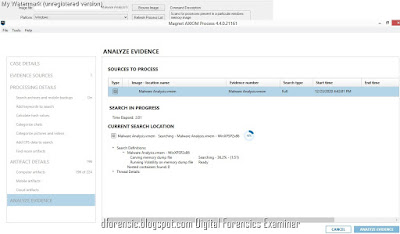

ทำการใช้ Magnet Axiom Process  เปิด Malware Analysis.vmem และประมวลผล

Memory Forensics with Volatility
ขั้นต่อไปให้ใช้ Magnet Axiom Examine เปิด Artifact categories >Memory
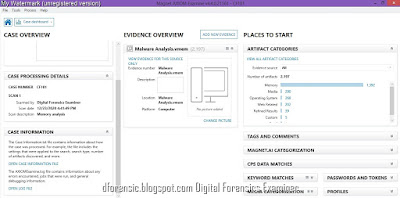
Memory Forensics with Volatility

Memory > เลือกคำสั่ง  คำสั่ง imageinfo เพื่อดูโปรไฟล์ *.Vmem
Memory Forensics with Volatility

Memory > เลือกคำสั่ง Malfind สามารถเรียกดูข้อมูล ค้นหาprocess  และโปรแกรมที่น่าสงสัย

Memory Forensics with Volatility


Memory > ทำการ Filter Process ID 1484 ซึ่งเป็นPID และ โปรแกรม Beast2.07.exeที่น่าสงสัย จากขั้นตอนที่แล้ว

Memory Forensics with Volatility

ทำการตรวจสอบ Process ID 1484 และ Beast2.07.exe มีความเชื่อมโยงกัน

Memory Forensics with Volatility


Memory >  ทำการใช้คำสั่ง Export dlldump ,Procdump,dumpfile   ใช้สำหรับ dump รายละเอียด DLL ที่ถูกเรียกใช้ โดย Process ID 1484 ไปที่Folder ที่เราสร้างไว้
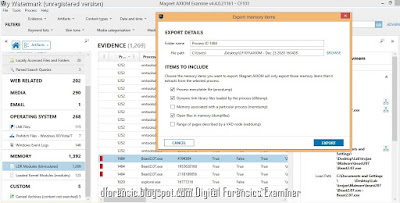
Memory Forensics with Volatility
แสดงไฟลเดอร์ที่  Export dlldump ,Procdump,dumpfile 
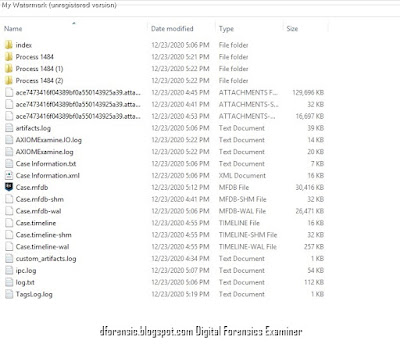
Memory Forensics with Volatility

ทำการ Scan virus  ในโฟรเดอร์ Export dlldump ,Procdump,dumpfile ผลลัพธ์ที่ได้พบ Detections : 24
Memory Forensics with Volatility


ที่มา:

https://steemit.com/security/@nybble/forensic-extracting-files-from-mft-table-with-volatility-part-2-en

https://www.andreafortuna.org/2017/07/03/volatility-my-own-cheatsheet-part-2-processes-and-dlls/

https://github.com/volatilityfoundation/volatility/wiki/Volatility-Usage

https://www.andreafortuna.org/2019/04/03/how-to-analyze-a-vmware-memory-image-with-volatility/


 หมายเหตุ:เนื้อหาในเว็บไซต์นี้มีขึ้นเพื่อวัตถุประสงค์ในการให้ข้อมูลและเพื่อการศึกษาเท่านั้น


* หากมีข้อมูลข้อผิดพลาดประการใด ขออภัยมา ณ ที่นี้ด้วย  รบกวนแจ้ง Admin เพื่อแก้ไขต่อไป
ขอบคุณครับ

#WindowsForensic #computerforensic #ComputerForensics #dfir #forensics
#digitalforensics #investigation #cybercrime #fraud

Saturday, September 15, 2018

Digital Forensics: Memory Forensic Tools

Digital Forensics: Memory Forensic Tools 


Memory forensics tools are used to acquire and/or analyze a computer's volatile memory (RAM). They are often used in incident response situations to preserve evidence in memory that would be lost when a system is shutdown, and to quickly detect stealthy malware by directly examining the operating system and other running software in memory.

Acquisition of Memory  (เครื่องมือสำหรับ ทำ Dump Memory )

FTK Imager

The Ftk Imager creates a bit-by-bit image, including unallocated space and slack space. It helps to capture the live RAM  but cannot analyze.
   ใช้คำสั่ง Capture Memory
โปรแกรม FTK Imager Lite  ของบริษัท AccessData สามารถดาวน์โหลด  FTK Imager Lite version 3.1.1  downloads เพียงแค่ดาวน์โหลดมาแล้วแตกไฟล์ใส่ลงใน Thumb drive ก็สามารถใช้งานได้เลย โดยเลือกคำสั่ง Capture Memory จากเมนูที่แสดง โดยก่อนใช้งานจะต้องรู้รหัสผ่านของผู้ดูแลระบบที่จะทำสำเนา Ram จึงจะสามารถรันโปรแกรมนี้ได้
Step 1. After starting FTK-Imager you are greeted with the main window.

Step 2. Open the menu “File” (ALT+F) and choose the option “Capture Memory” (ALT+T) .


Chose a Destination for your image, always chose an external path like a USB-Drive or External HDD. You never want to store your image on a live system, otherwise, you end up modifying the evidence.
Also, keep in mind that your image is going to be slightly bigger than the total amount of ram you are going to capture.

ตั้งชื่อ memdump.mem  เสร็จแล้วได้ไฟล์ตามภาพ

FTK Imager memdump


Belkasoft Live RAM Capturer
Photo credit by :oreilly: Windows Forensics Cookbook by Oleg Skulkin, Scar de Courcier


Belkasoft Live RAM Capturer  is a free volatile memory
forensic tool to capture the live RAM . It is equipped with 32-bit and 64-bit kernel drivers
allowing the tool to operate in the most privileged kernel
mode.

DumpIt
It is a very interesting tool for those who want to capture the RAM of some suspicious or under observation person. This tool can be stored on a pen drive and takes less than a minute to acquire the live RAM.

Memory Analysis Tools (เครื่องมือสำหรับวิเคราะห์ Memory)

Volatililty
Redline
YARA


Rekall 

Rekall is an advanced forensic and incident response framework. While it began life purely as a memory forensic framework, it has now evolved into a complete platform.  Rekall implements the most advanced analysis techniques in the field, while still being developed in the open, with a free and open source license. Many of the innovations implemented within Rekall have been published in peer reviewed papers .  

Rekall provides an end-to-end solution to incident responders and forensic analysts. From state of the art acquisition tools, to the most advanced open source memory analysis framework. Rekall at a glance.  Download 

Magnet AXIOM

Recover digital evidence from the most sources, including smartphones, cloud services, computers, IoT devices and third-party images.

Magnet AXIOM เป็นซอฟต์แวร์สำหรับตรวจพิสูจน์หลักฐานดิจิทัล พัฒนาโดยบริษัท Magnet Forensics ช่วยในการตรวจพิสูจน์ข้อมูลดิจิทัล เพื่อสืบค้นและวิเคราะห์ข้อมูล ที่บันทึกอยู่ในสื่อบันทึกข้อมูลดิจิทัลต่าง ๆ อีกทั้งยังสามารถสืบค้นและวิเคราะห์ข้อมูล  memory ,windows usb,ระบบโซเลียลเน็ตเวิร์ค ข้อมูลร่องรอยการใช้งานระบบโซเลียลเน็ตเวิร์คได้อีกด้วย  

Magnet AXIOM 2.0 — Memory Analysis
Evidence Sources


volatility-workbench
จาก PassMark Software  พัฒนาจาก Volatility  นอกจากนี้ยัง สนับสนุน Mac and Linux memory ด้วยครับ

Volatility Workbench is a graphical user interface (GUI) for the Volatility tool. Volatility is a command line memory analysis and forensics tool for extracting artifacts from memory dumps. Volatility Workbench is free, open source and runs in Windows. 


References

https://en.wikipedia.org/wiki/List_of_digital_forensics_tools


หมายเหตุ:เนื้อหาในเว็บไซต์นี้มีขึ้นเพื่อวัตถุประสงค์ในการให้ข้อมูลและเพื่อการศึกษาเท่านั้น

* หากมีข้อมูลข้อผิดพลาดประการใด ขออภัยมา ณ ที่นี้ด้วย  รบกวนแจ้ง Admin เพื่อแก้ไขต่อไป
ขอบคุณครับ


สนใจสอบ Cert Accessdata 
#Memory Forensic Tools 
#Digital Forensics Certification
#dforensic.blogspot.com/
#DForensics-Examiner
#DFE Forensics

Monday, January 14, 2019

Digital Forensics: volatility-workbench


Digital Forensics:volatility-workbench

 สำหรับ คนที่เคยใช้  volatility  วิเคราะห์ memory มาก่อน แอดมินขอแนะนำเครื่องมืออีกตัวที่ใช้งานง่าย ไม่ต้องใช้ Command line เพราะเป็น  (Graphical User Interface, GUI) ลดปัญหาพิมพ์คำสังผิด เครื่องมือนี้ชื่อว่า volatility-workbench  จาก PassMark Software  พัฒนาจาก Volatility  นอกจากนี้ยัง สนับสนุน Mac and Linux memory ด้วยครับ


Installation Instructions

  โปรแกรมเป็น Portable โดยไม่ต้องติดตั้งโปรแกรม  ทำการ Download the Zip file และ Unzip  double click  Volatilit Workbench.exe  ก็ทำงานได้เลย


Requirements

รองรับ Windows 10, or Windows 7


1. ให้ทำการ Browse Image (memory ที่เรา Dump มาเตรีัยมไว้


Sample Memory Dumps

     Windows (Windows 10 64bit): Windows-10-Dump (1.6GB)
     Mac (Maverick 10.9.3 64bit): Mac-10-9-3-Dump (930MB)
     Linux (Ubuntu 16.04 64bit): Linux-16-04-Dump (256MB)

2. เลือก Profile ของ OS ให้ตรงกับ Memory ที่เรา Dump   ในตัวอย่าเราใช้ windows XP32bit service pack 3

3. ทำการเลือก Command คำสั่งที่ต้องการใช้งาน


ตัวอย่างการใช้คำสั่ง Pslist  เป็นคำสั่งในการดู Process id   และชื่อ โปรแกรมที่ทำงานอยู่  

 ตัวอย่างการใช้คำสั่ง Pslist  เป็นคำสั่งในการดูเฉพาะที่เราสนใจ  Process id  เลขที่ 2980 และชื่อ โปรแกรมที่ทำงานอยู่  FTKImager.exe

 คำสั่ง Command Info เป็นคำอธิบายว่าคำสั่งใช้ทำอะไร

สามารถ บันทึก Log ออกมาเป็น .txt ได้

 แสดงรายงานที่บันทึกลง เป็น ไฟลฺ์ txt


 หมายเหตุ: บางคำสั่งอาจใช้ไม่ได้ กับบาง OS


  ที่มา: 

#computerforensics
#digitalforensics
#digitalforensicsexaminer 


#dforensic.blogspot.com

Sunday, September 20, 2026

Volatility Lab

Volatility Lab 

Image Wanna.vmem
Volatility Lab

P.73
windows.info
#python3  vol.py   -f '/home/kali/Desktop/Wanna/Wanna-MEM.vmem' windows.info


P.76
#windows.pslist
#python3  vol.py   -f '/home/kali/Desktop/Wanna/Wanna-MEM.vmem' -r pretty windows.pslist

Volatility Lab

P.78
#windows.psscan
#python3  vol.py   -f '/home/kali/Desktop/Wanna/Wanna-MEM.vmem' -r pretty windows.psscan

Volatility Lab


#windows.pstree

Volatility Lab

#python3  vol.py   -f '/home/kali/Desktop/Wanna/Wanna-MEM.vmem' -r pretty windows.pstree


Volatility Lab


P.88

#windows.cmdline     

#python3  vol.py   -f '/home/kali/Desktop/Wanna/Wanna-MEM.vmem' windows.cmdline  

Volatility Lab

P.89

 $ python3  vol.py   -f '/home/kali/Desktop/Wanna/Wanna-MEM.vmem' windows.dlllist  --pid 4296 4240

Volatility Lab

P.90

#python3  vol.py   -f '/home/kali/Desktop/Wanna/Wanna-MEM.vmem' windows.handles --pid 4296 


Volatility Lab

 P.92
#python3  vol.py   -f '/home/kali/Desktop/Wanna/Wanna-MEM.vmem' windows.netscan  


P.97
#python3  vol.py   -f '/home/kali/Desktop/Wanna/Wanna-MEM.vmem' windows.ldrmodules

Volatility Lab

Normal DLL
     │
     ├── InLoad = True
     ├── InInit = True
     └── InMem  = True

Suspicious Module
     │
     ├── InLoad = False
     ├── InInit = False
     └── InMem  = False


P.104
#python3  vol.py   -f '/home/kali/Desktop/Wanna/Wanna-MEM.vmem' yarascan.YaraScan --yara-file '/home/kali/Desktop/yara/RANSOM_MS17-010_Wannacrypt.yar'


อ่าน เพิ่ม 
หมายเหตุ:เนื้อหาในเว็บไซต์นี้มีขึ้นเพื่อวัตถุประสงค์ในการให้ข้อมูลและเพื่อการศึกษาเท่านั้น

* หากมีข้อมูลข้อผิดพลาดประการใด ขออภัยมา ณ ที่นี้ด้วย  รบกวนแจ้ง Admin เพื่อแก้ไขต่อไป
ขอบคุณครับ


#WINDOWSFORENSIC #COMPUTERFORENSICS #DFIR #FORENSICS #DIGITALFORENSICS #COMPUTERFORENSIC #INVESTIGATION #CYBERCRIME #FRAUD

Volatility Lab

Volatility Lab  Image Wanna.vmem P.73 windows.info #python3  vol.py   -f '/home/kali/Desktop/Wanna/Wanna-MEM.vmem' windows.info     ...