Showing posts with label Recycle Bin. Show all posts

Friday, January 6, 2023

Digital Forensics:Analyzing Recycle Bin

Digital Forensics:Analyzing Recycle Bin 


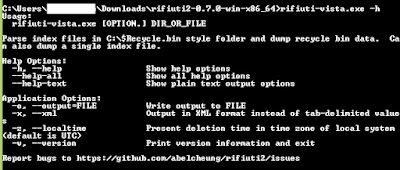
Analyzing Recycle Bin using Rifiut

Digital Forensics:Analyzing Recycle Bin

C:\Users\...\Downloads\rifiuti2-0.7.0-win-x86_64>rifiuti-vista.exe -x -z
-o result.xml C:\$Recycle.Bin\S-1-5-21-56828990-623760515-1839852479-1001 

Analyzing Recycle Bin


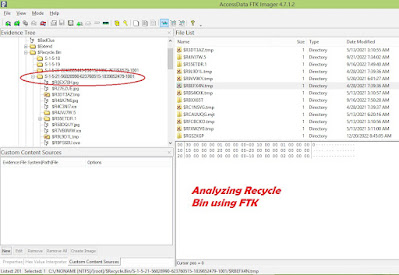
Analyzing Recycle Bin using FTK


อ่านเพิ่มเติม:  Windows Recycle Bin analyser

หมายเหตุ:เนื้อหาในเว็บไซต์นี้มีขึ้นเพื่อวัตถุประสงค์ในการให้ข้อมูลและเพื่อการศึกษาเท่านั้น

* หากมีข้อมูลข้อผิดพลาดประการใด ขออภัยมา ณ ที่นี้ด้วย  รบกวนแจ้ง Admin เพื่อแก้ไขต่อไป
ขอบคุณครับ

#WindowsForensic #computerforensic #ComputerForensics #dfir #forensics #digitalforensics #investigation #cybercrime #fraud

Saturday, May 31, 2014

Digital Forensics: Windows Recycle Bin analyser

Digital Forensics: Windows Recycle Bin analyser

Rifiuti2 is a for analyzing Windows Recycle Bin INFO2 file. Analysis of Windows Recycle Bin is usually carried out during Windows computer forensics. Rifiuti2 can extract file deletion time, original path and size of deleted files and whether the trashed files have been permanently removed.

 Mitchell Machor - The Forensic Analysis of the Microsoft Windows Vista Recycle Bin (PDF)

Option

Help
 
$ ./rifiuti /data/tmp/RECYCLER/S-1-5-21-863600151-1056161229-2478320069-323743/INFO2
Recycle bin file: '/data/tmp/RECYCLER/S-1-5-21-863600151-1056161229-2478320069-323743/INFO2'
Version: 5

Index Deleted Time Gone? Size Path
1 2013-03-11 09:58:07 Yes 13991936 C:\Program Files\prog\Docs\Dépannage (FR).doc
2 2013-03-12 08:04:57 Yes 22298624 C:\Program Files\prog\Docs\Adapatation (FR).doc
Example


Ref:
 https://github.com/abelcheung/rifiuti2
https://www.aldeid.com/wiki/Rifiuti2
https://abelcheung.github.io/rifiuti2/technical/
http://theevilbit.blogspot.com/2013/01/backtrack-forensics-rifiuti2.html

หมายเหตุ:เนื้อหาในเว็บไซต์นี้มีขึ้นเพื่อวัตถุประสงค์ในการให้ข้อมูลและเพื่อการศึกษาเท่านั้น

* หากมีข้อมูลข้อผิดพลาดประการใด ขออภัยมา ณ ที่นี้ด้วย  รบกวนแจ้ง Admin เพื่อแก้ไขต่อไป
ขอบคุณครับ

#WindowsForensic #ComputerForensics #dfir #forensics #digitalforensics #computerforensic #investigation #cybercrime #fraud

Volatility Lab

Volatility Lab  Image Wanna.vmem P.73 windows.info #python3  vol.py   -f '/home/kali/Desktop/Wanna/Wanna-MEM.vmem' windows.info     ...